
Vyděračský software (Ransomware)
Co je to Ransomware?
Ransomware (vyděračský software) představuje jednu z nejničivějších kybernetických zbraní současnosti. Jakmile pronikne do vnitřní infrastruktury, tiše zmapuje připojená disková pole a zálohy a následně pomocí neprolomitelného šifrování (např. AES-256 a RSA-4096) uzamkne veškerá důležitá data.
Moderní útočné skupiny dnes praktikují tzv. dvojí až trojí vydírání:
- Zašifrování počítačů a serverů, což kompletně paralyzuje provoz podniku či nemocnice.
- Odcizení (exfiltrace) důvěrných klientských dat s výhrůžkou jejich zveřejnění na darknetu.
- Přímé kontaktování klientů a partnerů oběti za účelem vyvinutí maximálního tlaku na zaplacení.
Životní cyklus nákazy
- Prvotní průnik: Zaměstnanec otevře infikovanou fakturu v e-mailu (např. dokument Word s makry, archiv ZIP se skrytým skriptem) nebo útočník prolomí špatně zabezpečenou vzdálenou plochu (RDP).
- Uchycení v systému (Persistence): Škodlivý kód vypne antivirus, smaže stínové kopie systému Windows
(
vssadmin delete shadows) a zajistí si automatické spouštění. - Šíření po síti (Lateral Movement): Pomocí odcizených hesel útočník postupuje sítí, získá práva doménového administrátora a lokalizuje síťová úložiště (NAS).
- Krádež dat před šifrováním: Citlivé smlouvy, databáze a účetnictví jsou zkomprimovány a tiše odeslány na servery útočníka.
- Hromadné zašifrování: V noci nebo o víkendu je spuštěno šifrování na všech serverech současně a na obrazovkách se objeví instrukce k výkupnému.
Ukázka vyděračského vzkazu
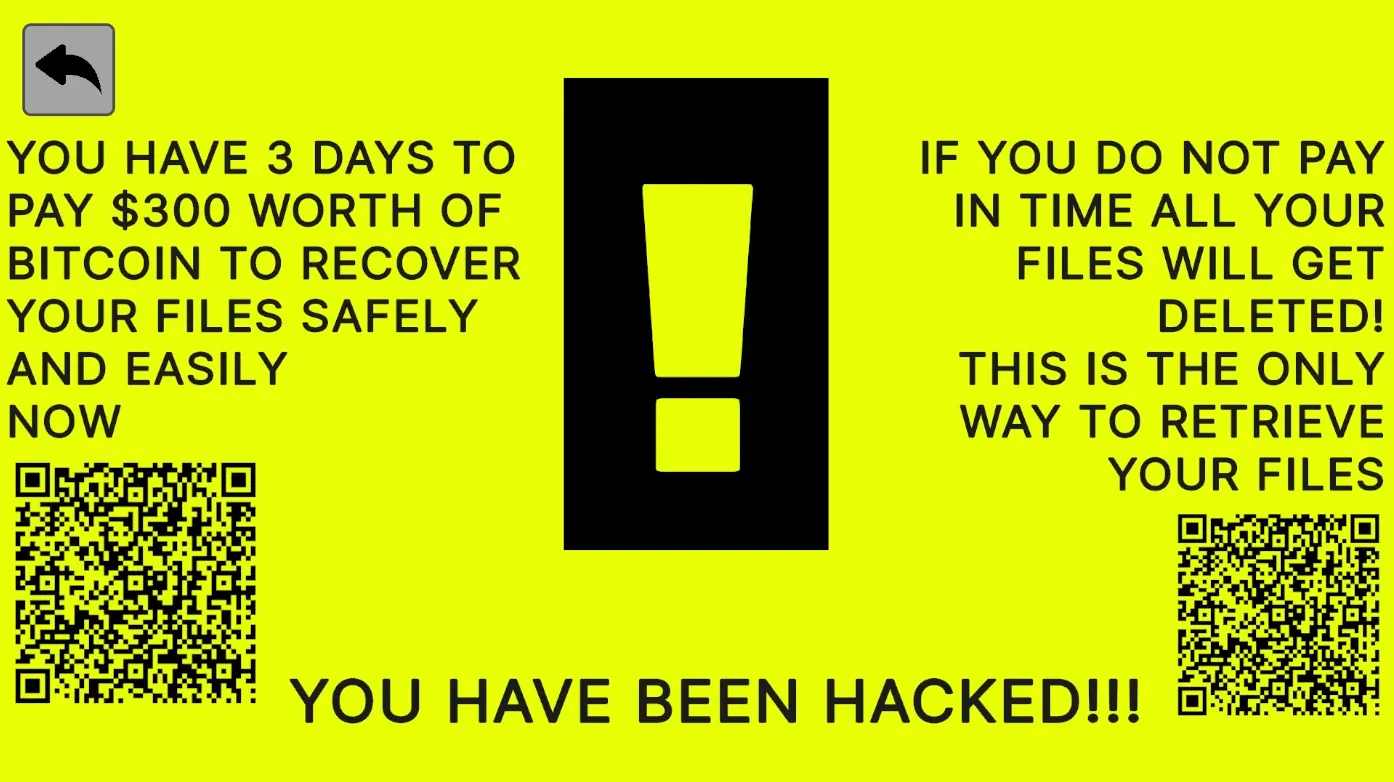
„=== POZOR: VŠECHNA VAŠE DŮLEŽITÁ DATA BYLA ZAŠIFROVÁNA ===
Vaše firemní databáze, dokumenty, osobní údaje klientů i zálohy byly uzamčeny vojenským šifrovacím algoritmem.
Pro obnovu dat postupujte takto:
- Stáhněte si prohlížeč Tor z adresy https://www.torproject.org
- Otevřete naši privátní stránku: http://blacklock5x9...onion
- Zadejte své klientské ID: 894F-29BC-EE01
CENA ZA DEŠIFROVÁNÍ: 4,5 BTC (Bitcoin). Na zaplacení máte 72 hodin, poté bude dešifrovací klíč nenávratně zničen a vaše data prodána na darknetu.“
Zásady obrany proti ransomwaru
- Neměnné zálohování offline (Pravidlo 3-2-1-1-0): Mějte minimálně jednu plnohodnotnou zálohu fyzicky odpojenou od sítě (air-gapped) nebo uloženou v neměnném (WORM) cloudovém úložišti.
- Nikdy nepovolujte makra v nečekaných dokumentech: Pokud vás dokument Word nebo Excel žádá o „Povolení úprav“ nebo „Povolení maker“, jde prakticky s jistotou o škodlivý kód.
- Zásada minimálních oprávnění: Běžný uživatelský účet zaměstnance nesmí mít práva lokálního administrátora.
- Uzamkněte vzdálenou plochu (RDP): Nikdy nevystavujte RDP porty volně do internetu. Používejte striktně zabezpečenou VPN s vícefaktorovým ověřením.
- Nasaďte moderní EDR řešení: Pokročilá ochrana koncových bodů rozpozná masivní šifrování souborů a automaticky odřízne napadený počítač od sítě.
Krizový postup při detekci ransomwaru
Pokud detekujete podezřelou aktivitu šifrování dat na disku nebo serverech:
- Okamžitě fyzicky odpojte zařízení od sítě: Vytáhněte síťový LAN kabel a vypněte Wi-Fi. Počítač NEVYPÍNEJTE ze zásuvky (v operační paměti RAM se mohou nacházet cenné klíče a důkazy).
- Nikdy neplaťte výkupné: Bezpečnostní složky i NÚKIB důrazně varují před placením. Platba nezaručuje obnovení dat, financuje organizovaný zločin a dělá z vás snadný cíl pro další útoky.
- Odpojte síťová úložiště a záložní servery: Okamžitě izolujte zbývající servery, aby se šifrování nerozšířilo do dalších síťových segmentů.
- Kontaktujte forenzní experty a Policii ČR: Povoláním specializovaného CSIRT týmu zajistíte záchranu dat z čistých záloh a legální zadokumentování incidentu.
Zdroje a doporučená literatura
- NÚKIB – Reakce na ransomware incidenty – Metodické pokyny Národního úřadu pro kybernetickou a informační bezpečnost pro zvládání ransomwaru.
- Komerční banka – Škodlivý software a ochrana dat – Přehled rizik škodlivých příloh, maker a podvodných programů.
- CSIRT.CZ – Národní bezpečnostní tým ČR – Doporučené postupy a analýzy incidentů se škodlivým kódem.
- CISA #StopRansomware – Oficiální mezinárodní příručky a dešifrovací iniciativy.